Yandex cierra su 3er centro de datos en 4 días tras ataque
Yandex suspendió su centro de datos en Vladimir tras un ataque, el tercero en cuatro días. Con dos zonas fuera de servicio, la nube opera en modo de emergencia, revelando el límite de su redundancia.
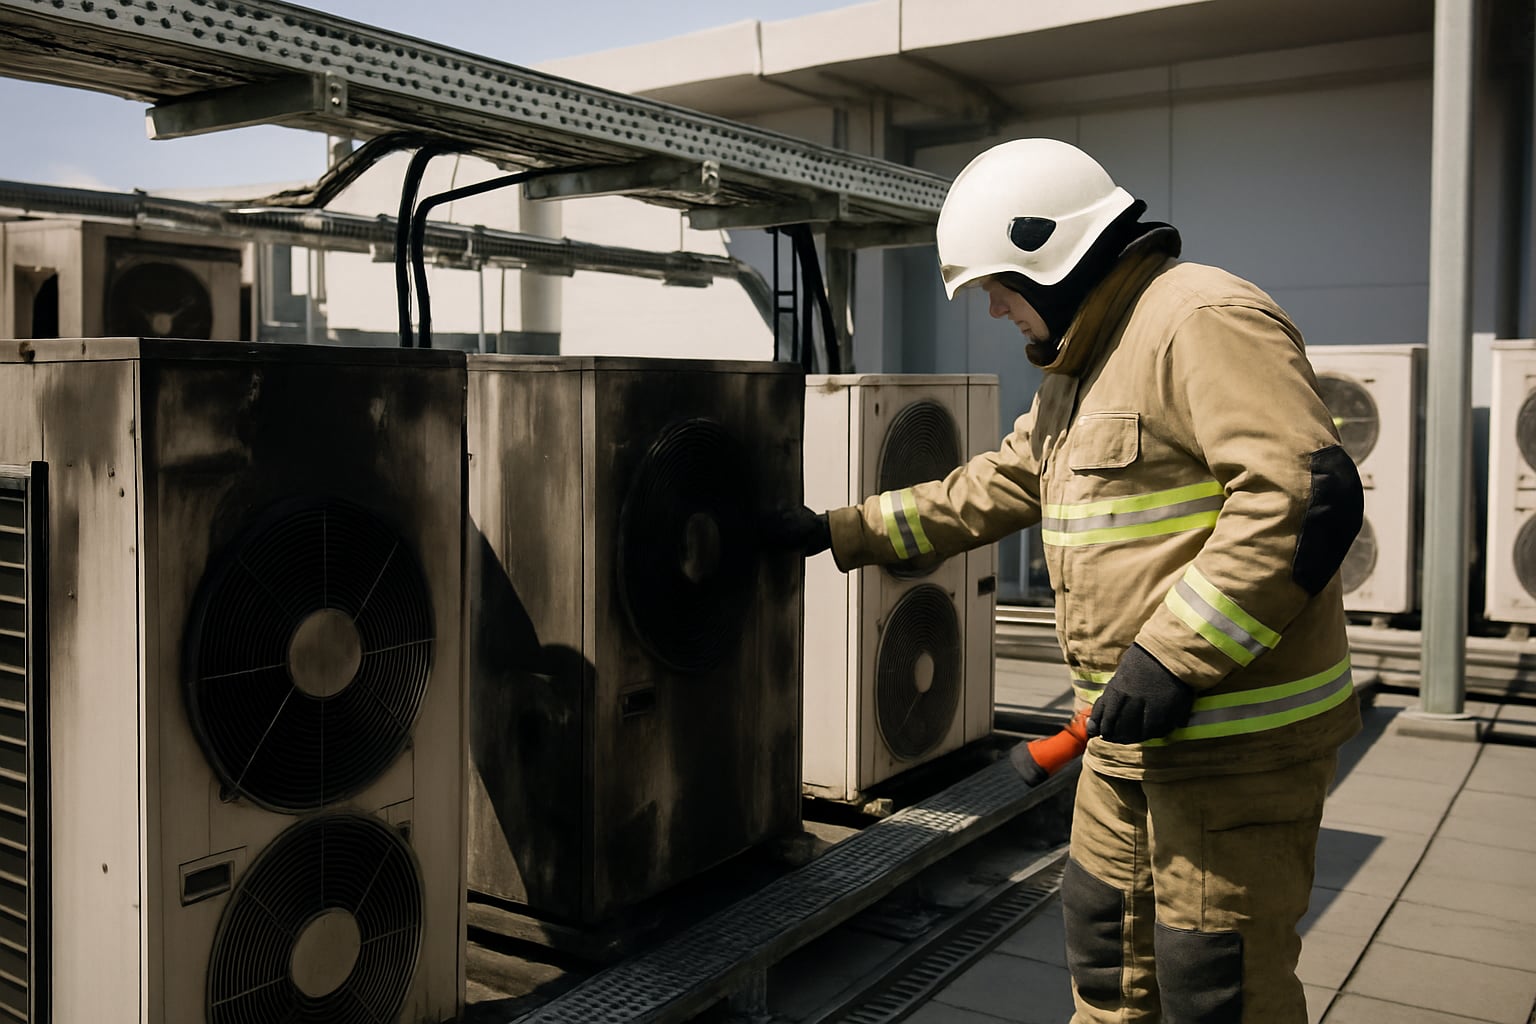
Yandex suspendió por completo, este domingo (11), las operaciones de su centro de datos en la región de Vladimir, a unos 180 kilómetros de Moscú. En un alerta publicada en Telegram, la empresa indicó que la infraestructura del lugar fue dañada por un ataque de drone y que no hubo heridos. Es la tercera instalación de la mayor empresa de tecnología de Rusia afectada en cuatro días, después de Sasovo, en la región de Ryazan, en la madrugada del 8 de octubre, y de Kaluga, el viernes (9).
El gobernador de Vladimir, Alexander Avdeyev, afirmó que el ataque provocó un incendio y cortes de energía que afectaron temporalmente a cerca de 5,000 vecinos. Kiev no ha reclamado oficialmente los ataques, y Yandex tampoco ha nombrado a ningún autor en sus comunicados.
Una nube en modo de emergencia
El impacto para los clientes corporativos es el dato más relevante para quienes operan infraestructura. Más de 80 servicios de Yandex Cloud quedaron fuera de servicio, según el panel de estado de la empresa y reports de medios que lo acompañaron, incluyendo la API de YandexGPT, bases de datos gestionadas, almacenamiento y herramientas de red.
La secuencia explica la magnitud del daño. El ataque a Sasovo derribó la zona de disponibilidad ru-central1-b, cuyo registro de falta de energía aparece en el panel a las 22:31 GMT del 7 de octubre. El de Vladimir afectó a la ru-central1-a. Con dos zonas indisponibles, Yandex declaró que la configuración restante de recursos es inestable y orientó a los clientes a activar sus planes de recuperación de desastres. La empresa no reveló un plazo para restablecer las operaciones.
Sasovo lleva un peso extra. En 2021, Yandex informó que el complejo albergaba dos de sus tres supercomputadoras basadas en chips Nvidia A100, utilizadas para entrenar a YandexGPT. Tras el ataque, según Reuters, la empresa se negó a comentar si las máquinas fueron afectadas y afirmó no saber si los equipos del lugar son recuperables.
Lo que la arquitectura de tres zonas no preveía
El diseño estándar de la nube pública parte de una premisa: las zonas de disponibilidad están físicamente separadas para que una falla local, como un incendio o un corte de energía, no colapse toda la región. Tres zonas suelen ser suficientes porque la probabilidad de que dos fallen simultáneamente por causas independientes es baja.
Los ataques coordinados rompen esta independencia. Quien elige los objetivos puede golpear zona tras zona, y la redundancia calculada para accidentes deja de ser válida. Eso es lo que Yandex enfrentó en cuatro días, y no es la primera vez en 2026.
El 1 de marzo, AWS informó que la zona mec1-az2 de su región en los Emiratos Árabes Unidos fue impactada por "objetos" que provocaron chispas e incendio, y los bomberos cortaron la energía del edificio y de los generadores. Al día siguiente, la empresa confirmó que dos instalaciones de la región ME-CENTRAL-1 habían sido impactadas directamente por drones y que una instalación en Bahréin sufrió daños debido a un ataque en las cercanías, en medio de la represalia iraní contra Estados Unidos e Israel. La recomendación de AWS a los clientes fue la misma que Yandex hizo ahora: migrar cargas a otras regiones.
El costo para quienes contratan nube
Los dos episodios afectan mercados muy diferentes. Yandex Cloud asiste principalmente a empresas y organismos rusos, aislados de los hiperescaladores americanos desde 2022 y, por lo tanto, sin una alternativa doméstica de igual tamaño a la que migrar en horas. En el Golfo, el problema fue otro: clientes que mantenían datos solo en una zona descubrieron que la recuperación dependía de un edificio que había sido afectado.
Para un CIO fuera de esas regiones, la lección práctica está en la matriz de riesgo. La mayoría de los planes de continuidad trata la zona de disponibilidad como unidad de falla y la región como último recurso. Los ataques de marzo y octubre muestran que, en países expuestos a conflictos armados, toda la región se convierte en la unidad de falla, y la recuperación depende de réplicas en otra geografía, con datos y permisos ya provisionados antes del evento.
Esto tiene un costo. Replicar entre regiones duplica parte de la cuenta de almacenamiento, agrega tarifas de transferencia de datos y, en sectores regulados, se topa con reglas de residencia de datos que prohíben precisamente sacar la información del país. El dilema se agudiza donde la ley exige ubicación y la geografía está en zona de riesgo, que es exactamente la situación de Rusia en este momento.
También hay un cambio de naturaleza en el objetivo. Hasta aquí, los ataques a infraestructura en guerras modernas se enfocaban en energía, refinerías y telecomunicaciones. Tres centros de datos de una misma empresa en cuatro días, uno de ellos relacionado con el entrenamiento de modelos de IA, indican que la capacidad de computación ha entrado en la lista de objetivos estratégicos, junto a la red eléctrica que la alimenta. Para aseguradoras de riesgo de guerra y para quienes deciden dónde construir el próximo campus de GPUs, esta es la variable que cambió esta semana.
Fuentes
- themoscowtimes.comhttps://www.themoscowtimes.com/2026/10/11/russias-yandex-says-data-center-in-vladimir-shut-down-after-drone-attack-a93942
- aljazeera.comhttps://www.aljazeera.com/news/2026/10/11/russias-yandex-says-data-centre-in-vladimir-shut-down-after-drone-attack
- investing.comhttps://www.investing.com/news/company-news/russian-tech-giant-yandex-halts-vladimir-data-center-after-fresh-drone-attack-4942599
- kyivpost.comhttps://www.kyivpost.com/post/86708
- status.yandex.cloudhttps://status.yandex.cloud/en/incidents/2092
- theregister.comhttps://www.theregister.com/2026/03/02/amazon_outages_middle_east/