Yandex desliga 3º data center em quatro dias após ataque de drone
A Yandex suspendeu o data center de Vladimir após ataque de drone, o terceiro em quatro dias. Com duas zonas fora do ar, a nuvem opera em modo de emergência e expõe o limite da redundância de três zonas.
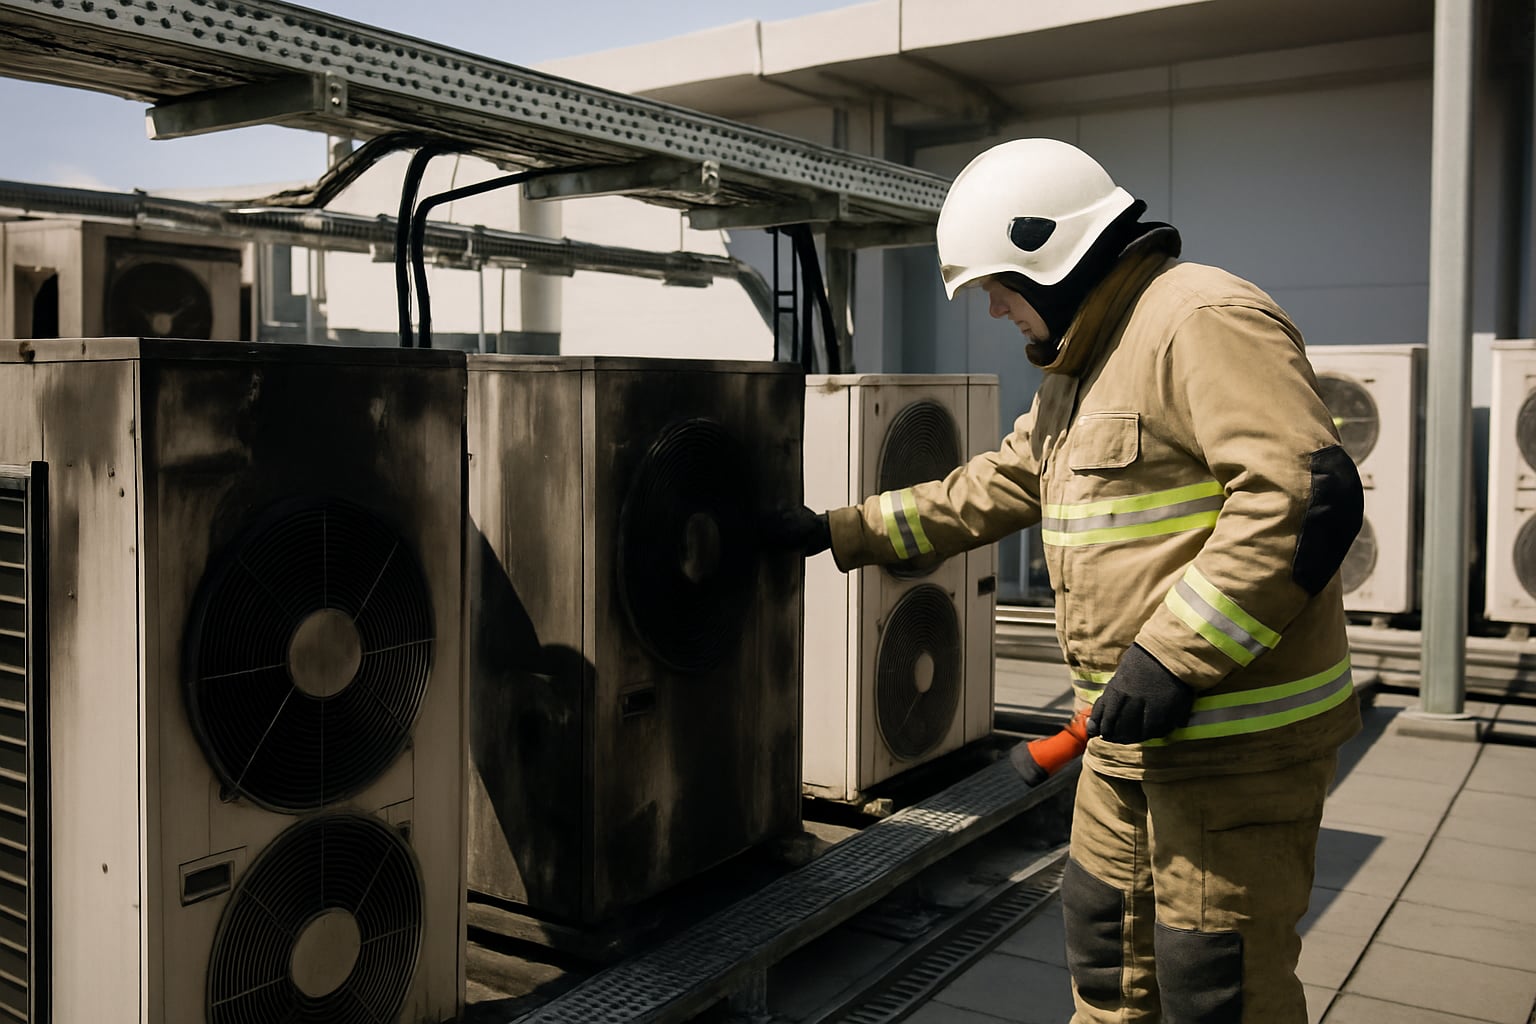
A Yandex suspendeu por completo, neste domingo (11), as operações de seu data center na região de Vladimir, a cerca de 180 quilômetros de Moscou. Em alerta publicado no Telegram, a empresa disse que a infraestrutura do local foi danificada por um ataque de drone e que ninguém ficou ferido. É a terceira instalação da maior empresa de tecnologia da Rússia atingida em quatro dias, depois de Sasovo, na região de Ryazan, na madrugada de 8 de outubro, e de Kaluga, na sexta-feira (9).
O governador de Vladimir, Alexander Avdeyev, afirmou que o ataque provocou um incêndio e cortes de energia que atingiram temporariamente cerca de 5 mil moradores. Kiev não reivindicou oficialmente os ataques, e a Yandex também não nomeou o autor em seus comunicados.
Uma nuvem em modo de emergência
O impacto para clientes corporativos é o dado mais relevante para quem opera infraestrutura. Mais de 80 serviços da Yandex Cloud ficaram fora do ar, segundo o painel de status da empresa e relatos de veículos que o acompanharam, incluindo a API do YandexGPT, bancos de dados gerenciados, armazenamento e ferramentas de rede.
A sequência explica o tamanho do estrago. O ataque a Sasovo derrubou a zona de disponibilidade ru-central1-b, cujo registro de falta de energia aparece no painel às 22h31 GMT de 7 de outubro. O de Vladimir atingiu a ru-central1-a. Com duas zonas indisponíveis, a Yandex declarou que a configuração restante de recursos é instável e orientou os clientes a acionar seus planos de recuperação de desastres. A empresa não divulgou prazo para restabelecer as operações.
Sasovo carrega um peso extra. Em 2021, a própria Yandex informou que o complexo abrigava dois de seus três supercomputadores baseados em chips Nvidia A100, usados para treinar o YandexGPT. Após o ataque, segundo a Reuters, a empresa recusou-se a dizer se as máquinas foram afetadas e afirmou não saber se os equipamentos do local podem ser recuperados.
O que a arquitetura de três zonas não previa
O desenho padrão de nuvem pública parte de uma premissa: zonas de disponibilidade são fisicamente separadas para que uma falha local, como um incêndio ou um corte de energia, não derrube a região inteira. Três zonas costumam ser suficientes porque a probabilidade de duas caírem ao mesmo tempo por causas independentes é baixa.
Ataques coordenados quebram essa independência. Quem escolhe os alvos pode atingir zona após zona, e a redundância calculada para acidentes deixa de valer. Foi o que a Yandex enfrentou em quatro dias, e não é a primeira vez em 2026.
Em 1º de março, a AWS informou que a zona mec1-az2 de sua região nos Emirados Árabes Unidos foi atingida por "objetos" que provocaram faíscas e incêndio, e os bombeiros cortaram a energia do prédio e dos geradores. No dia seguinte, a empresa confirmou que duas instalações da região ME-CENTRAL-1 haviam sido atingidas diretamente por drones e que uma instalação no Bahrein sofreu danos com um ataque nas proximidades, em meio à retaliação iraniana contra Estados Unidos e Israel. A recomendação da AWS aos clientes foi a mesma que a Yandex fez agora: migrar cargas para outras regiões.
A conta para quem contrata nuvem
Os dois episódios atingem mercados muito diferentes. A Yandex Cloud atende sobretudo empresas e órgãos russos, isolados dos hiperescaladores americanos desde 2022 e, portanto, sem uma alternativa doméstica de mesmo porte para onde migrar em horas. No Golfo, o problema foi outro: clientes que mantinham dados apenas em uma zona descobriram que a recuperação dependia de um prédio que tinha sido atingido.
Para um CIO fora dessas regiões, a lição prática está na matriz de risco. A maior parte dos planos de continuidade trata zona de disponibilidade como unidade de falha e região como último recurso. Os ataques de março e de outubro mostram que, em países expostos a conflito armado, a região inteira passa a ser a unidade de falha, e a recuperação depende de réplica em outra geografia, com dados e permissões já provisionados antes do evento.
Isso tem custo. Replicar entre regiões duplica parte da conta de armazenamento, adiciona tarifas de transferência de dados e, em setores regulados, esbarra em regras de residência de dados que proíbem justamente tirar a informação do país. O dilema fica mais agudo onde a lei exige localização e a geografia está em zona de risco, que é exatamente a situação da Rússia hoje.
Há também uma mudança de natureza no alvo. Até aqui, ataques a infraestrutura em guerras modernas miravam energia, refinarias e telecomunicações. Três data centers de uma mesma empresa em quatro dias, um deles ligado ao treinamento de modelos de IA, indicam que capacidade de computação entrou na lista de alvos estratégicos, ao lado da rede elétrica que a alimenta. Para seguradoras de risco de guerra e para quem decide onde construir o próximo campus de GPUs, essa é a variável que mudou nesta semana.
Fontes
- themoscowtimes.comhttps://www.themoscowtimes.com/2026/10/11/russias-yandex-says-data-center-in-vladimir-shut-down-after-drone-attack-a93942
- aljazeera.comhttps://www.aljazeera.com/news/2026/10/11/russias-yandex-says-data-centre-in-vladimir-shut-down-after-drone-attack
- investing.comhttps://www.investing.com/news/company-news/russian-tech-giant-yandex-halts-vladimir-data-center-after-fresh-drone-attack-4942599
- kyivpost.comhttps://www.kyivpost.com/post/86708
- status.yandex.cloudhttps://status.yandex.cloud/en/incidents/2092
- theregister.comhttps://www.theregister.com/2026/03/02/amazon_outages_middle_east/